03:12:04
Oturum kaydedilir.
app_batch, olağan koşullarda mesai saatlerinde ve aynı uygulama sunucusundan bağlanan bir servis hesabıdır. Bu senaryoda hesap, daha önce görülmemiş bir IP adresinden ve masaüstü bir SQL istemcisiyle bağlanır.
QubeSight her hesap için saat, kaynak ve istemci bazında bir davranış profili tutar ve bu profilden sapmaları kayda işler.
03:12:09
Kayıt veri hattına alınır.
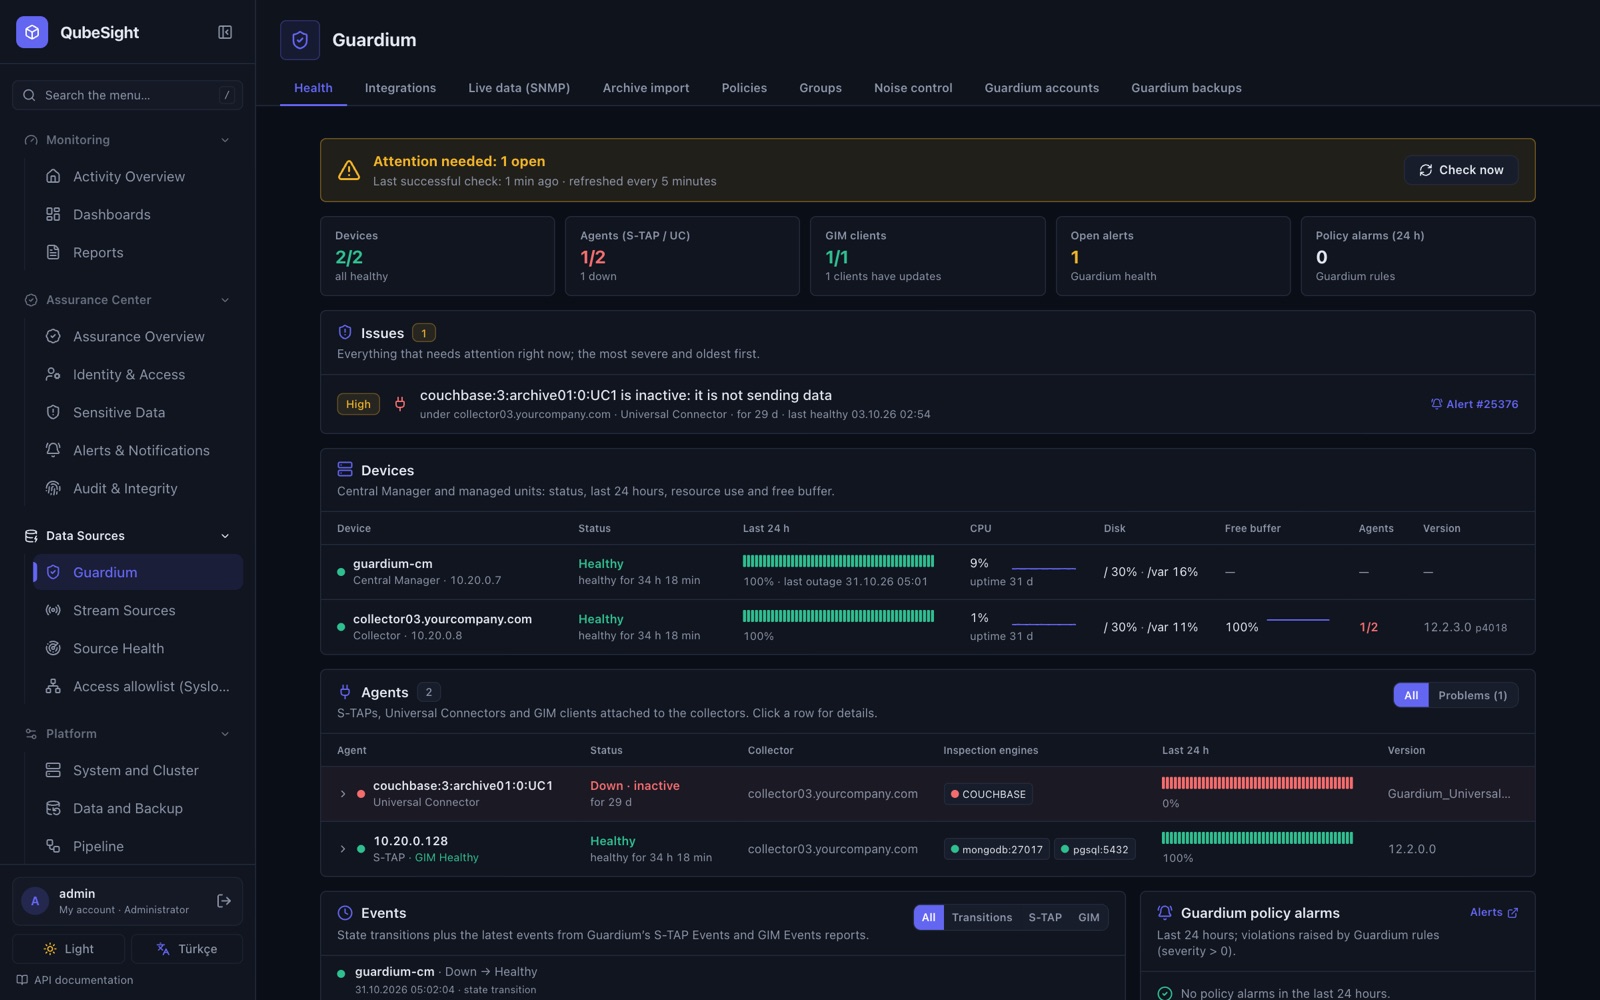
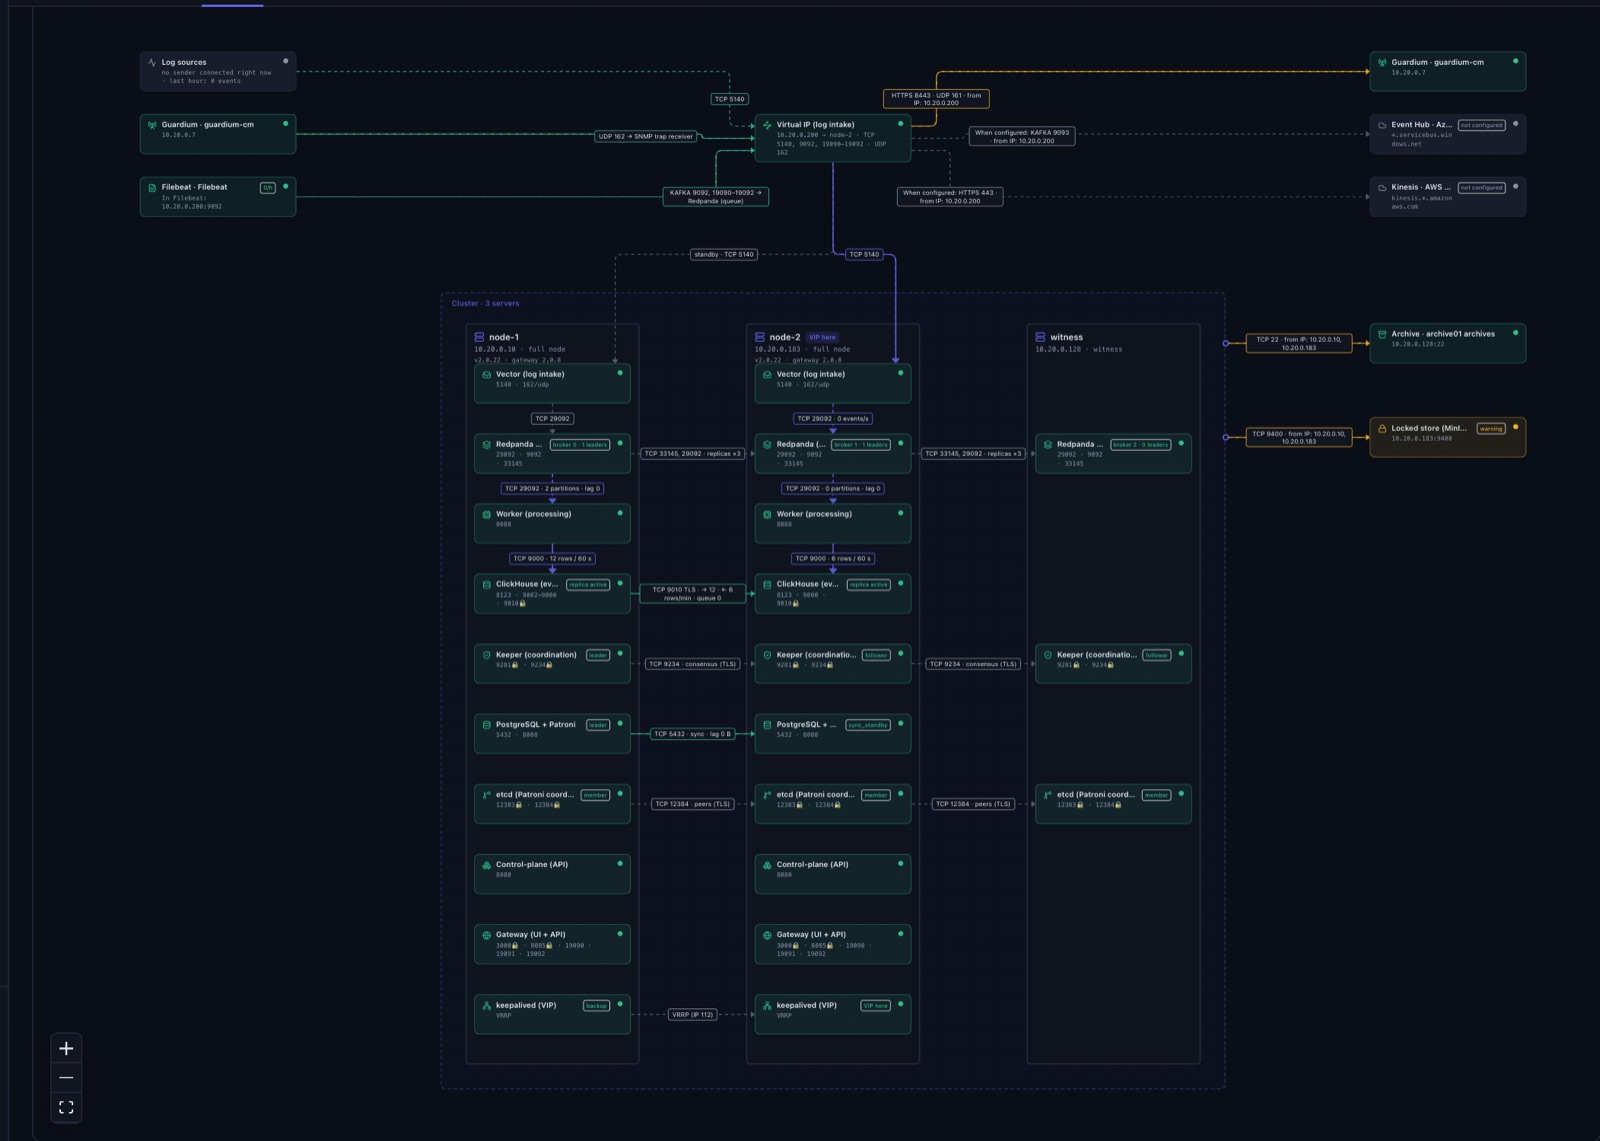
Etkinlik kaydı IBM Guardium'dan syslog, SNMP veya arşiv yoluyla ya da veritabanının yerel denetim kaydından iletilir. Vector kaydı ayrıştırır, Redpanda kuyruğa alır, işleyici analiz eder ve ClickHouse saklar.
Veri hattı kayıpsız çalışacak şekilde tasarlanmıştır; disk kapasitesi dolduğunda dahi yeni kayıtlar silinmez.
03:12:10
SQL ifadesi çözümlenir.
İşleyici sorguyu metin eşleştirmesiyle değil, sözdizimi ağacı üzerinden çözümler; JOIN ve alt sorgulardaki tablolar dahil erişilen tüm nesneleri belirler.
Hassas veri kataloğu tckn ve kart_no kolonlarını tanır ve ilgili mevzuatla (KVKK, PCI DSS) ilişkilendirir.
03:12:11
Kurallar değerlendirilir.
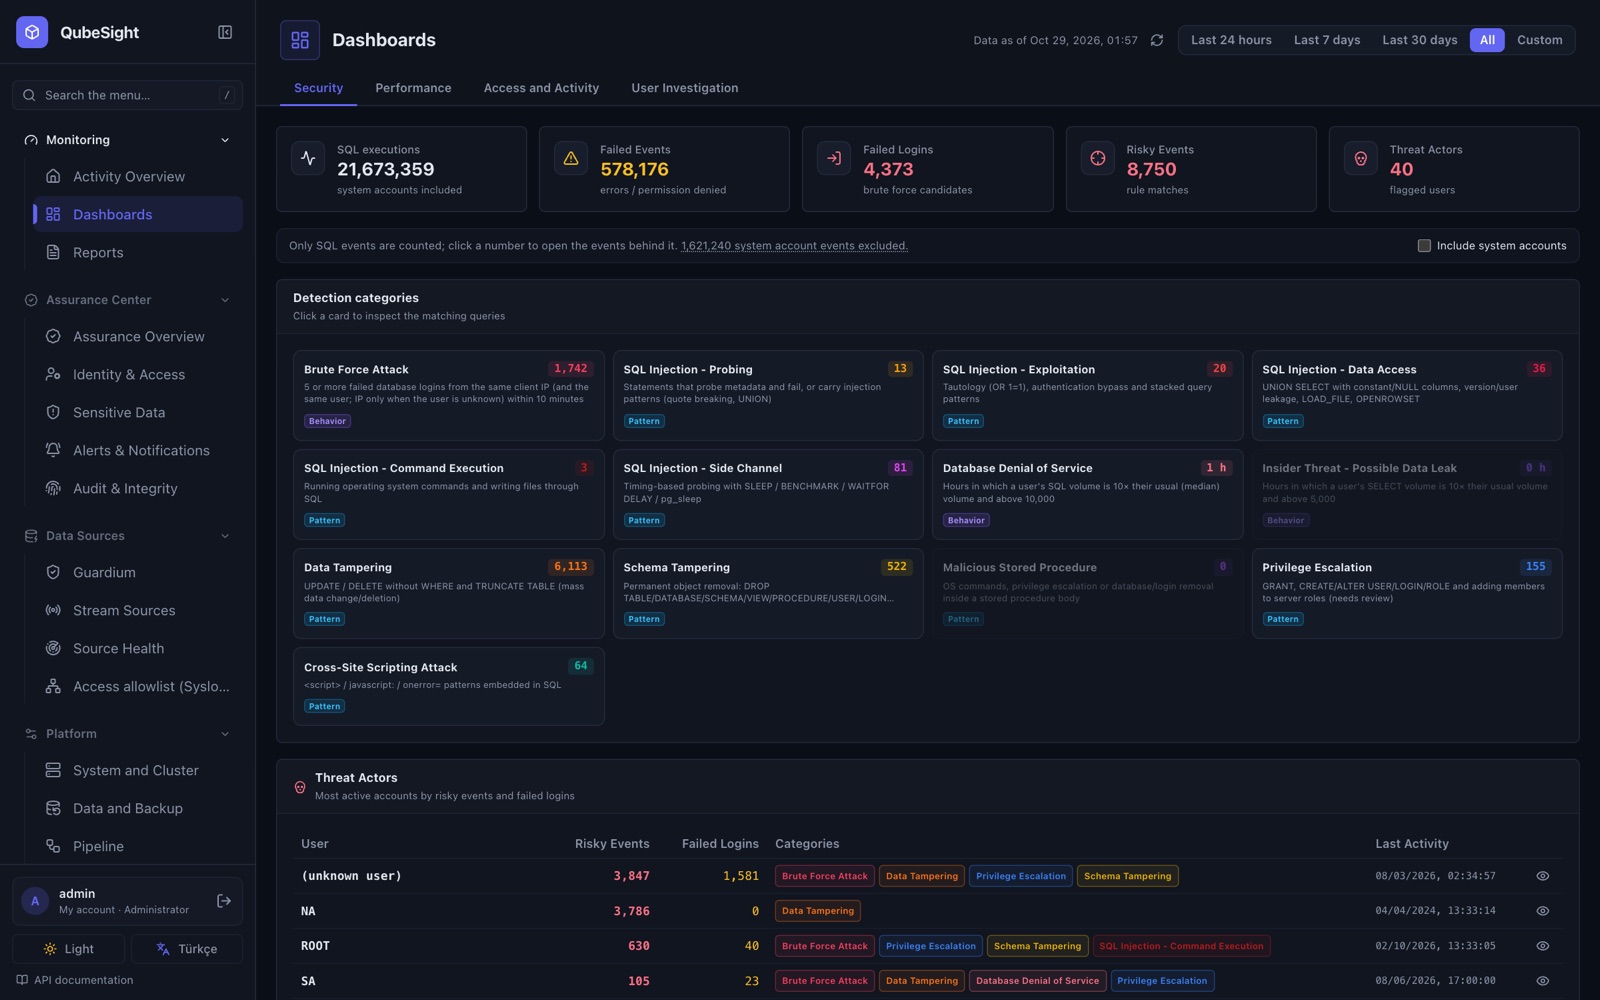
Her kayıt, yazıldığı anda tanımlı kurallara göre değerlendirilir. Hazır tespitler kaba kuvvet denemelerini, SQL enjeksiyonunu, toplu silmeyi, yetki yükseltmeyi ve içeriden veri sızıntısını kapsar; kurumunuza özel kurallar da tanımlanabilir.
Bu örnekte dört koşul birlikte sağlandığından olay kritik olarak sınıflandırılır.
03:12:12
İlgili ekipler bilgilendirilir.
Alarm, tanımlı kanallar üzerinden iletilir: e-posta, TLS üzerinden syslog ile SIEM veya webhook. Bildirim dili Türkçe ya da İngilizce olarak seçilebilir.
Hatalı pozitif bir alarm, e-postadaki bağlantı ile tek adımda bastırma kuralına dönüştürülebilir.
03:14
Olay tek görünümde incelenir.
Mindmap; kullanıcının oturumlarını (açılış ve kapanış zamanlarıyla), her oturumdaki sorguları, erişilen tabloları ve ihlalleri tek bir görünümde sunar.
Güvenlik operasyon ekipleri olayın kapsamını ham kayıtları taramadan, dakikalar içinde değerlendirebilir.
09:00
Denetim kanıtı hazırdır.
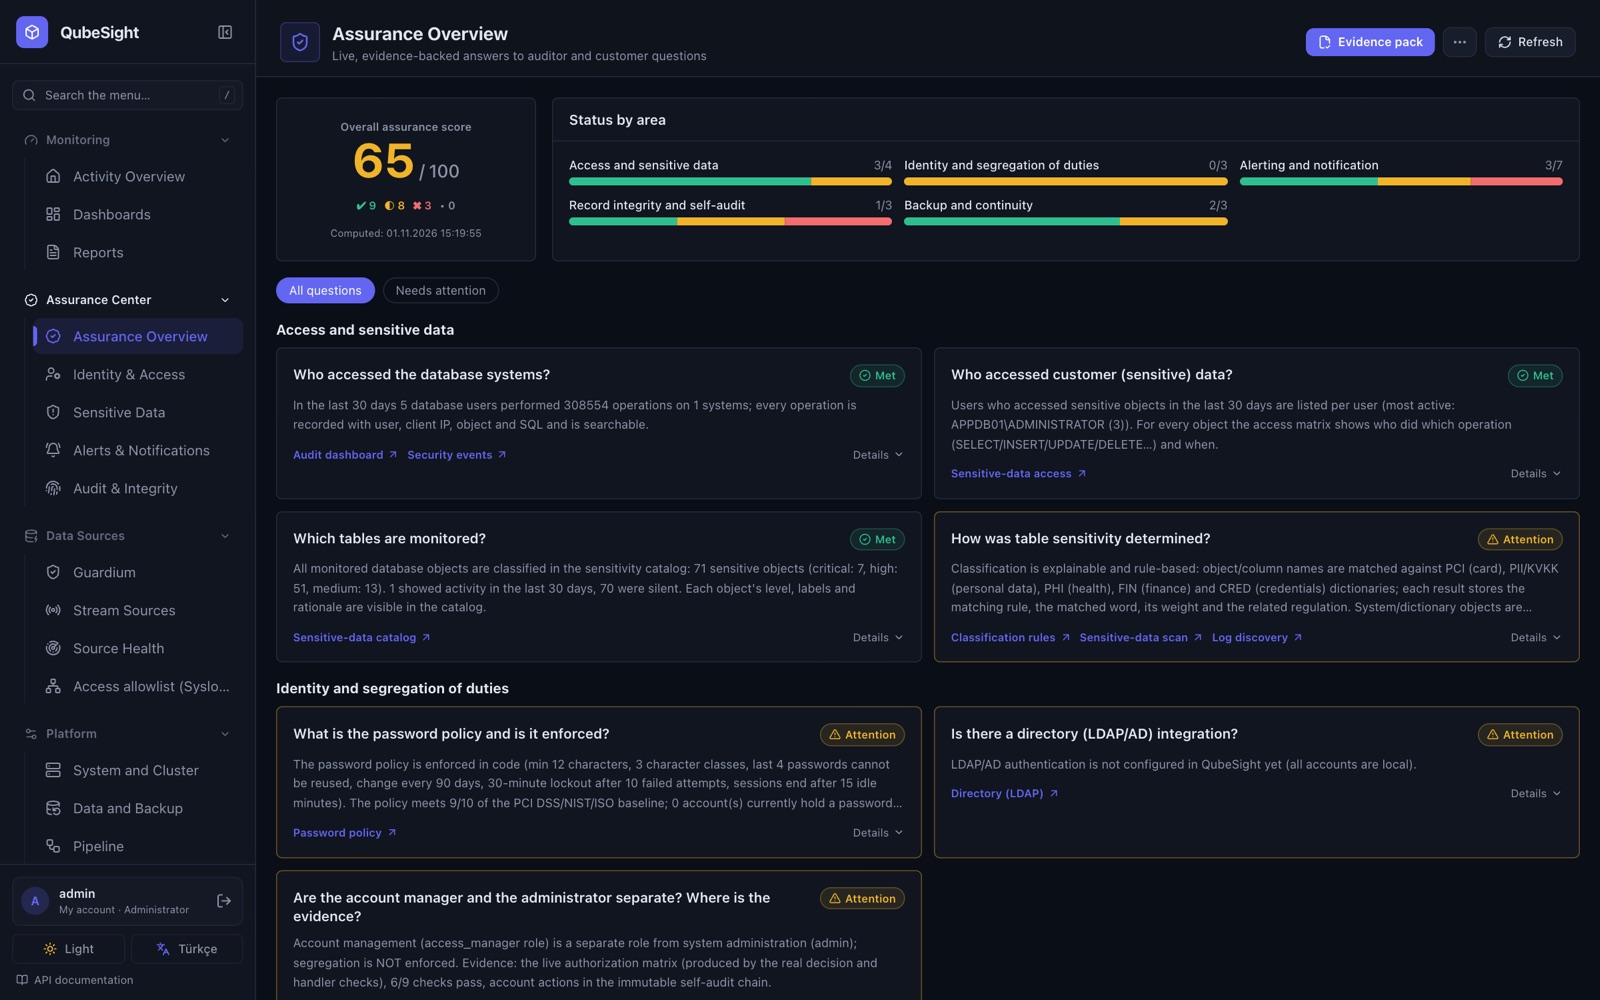
Kayıtlar değiştirilemez arşivde saklanır; Guardium arşivleri SHA-256 ile doğrulanır. İmzalı kanıt paketi, denetim talebine doğrudan yanıt olarak sunulabilir.
KVKK, BDDK ve PCI DSS denetimlerinde ihtiyaç duyulan kanıt, olayın gerçekleştiği andan itibaren hazırdır.